スキップする箇所
ここで紹介する内容(ウイルス・マルウェア関連)は危険です。
絶対に近づかないでください。
本記事の内容によって生じたいかなる損害についても責任は負えません。
昔のウイルスや、流行ったウイルスなどを今現在のものまでを紹介します
パートに分けます。【記事が膨大になるため】
SystemDoctor 2006
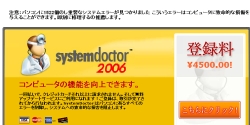
セキュリティ対策ソフトと偽り、詐欺を働くソフト。
当時は、被害もそこそこ多くこの時は、今みたいに情報がなく騙される人が多かったです
エラーが見つかりましたという、【今現在は、ブラウザに多い】ポップアップを出しSystemDoctorが配布しているWebサイトに誘導されます。
SystemDoctorをインストール後にスキャンを実行すると、”システムエラーは検出されました”などと言うメッセージが出ます
Windowsファイルの修理とか、ハードディスクエラーなどが検出され、これを削除するには、登録料が必要だとして、クレジットカード決済によりSystemDoctorを売りつけます。
日本語は不自然ではありますが、それでも全く不自然ではなくある程度は、通じるので、当時だったら、騙されそうです
WANNACRY
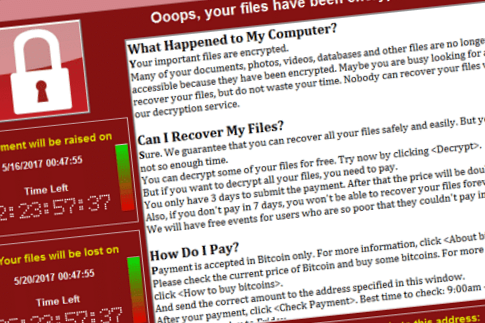
2017年に世界中で大流行した コンピューターウイルス(ランサムウェア) です
名前の意味は”泣きたくなる” という意味に近いです。
WannaCryを入れると、パソコンの中のファイルを全部ロックされ使えなくされます。
“ファイルを元に戻したければ金を払え”と脅して、身代金としてお金を払わせるウイルスソフトです。
WANNACRYの恐ろしいところは、
1台感染
↓
同じネットワークのPCに自動感染
↓
会社中に広がる
↓
世界中に広がる
という負のループでした。
このせいで、世界にまで広がるという大規模な感染が起きました。【今で言うコロナウイルスみたいな】
被害は、病院(手術が止まる)銀行 企業工場 個人PC。
余談:北朝鮮が作ったのではないかと言われてます。
ANTINNY
Antinny(アンティニー)は
2000年代に日本で流行した ウイルス(ワーム) です。
Winny(ウィニー)というP2Pソフトを使って広がりました。
どうやって感染するかと言うと、Winnyで怪しいファイルや動画をダウンロードすると感染します。
例:ゲーム、動画、ソフト..etc
その後
感染したパソコンの中のファイルを勝手に集める
↓
Winnyネットワークに流す
↓
世界中の人がダウンロードできる
というパソコンの中身やファイルをばら撒く危険なウイルスソフトです。
流出したのは、警察の捜査資料、自衛隊の機密、会社の内部資料、個人の写真、個人情報、顧客データなどが多く流出しました。
当時の安倍晋三 “官房長官”も言及するなど、政治家も動く大きなウイルス事件になりました。
余談:この事件で、Winny制作者は、著作権侵害の幇助で逮捕されました
SpySheriff
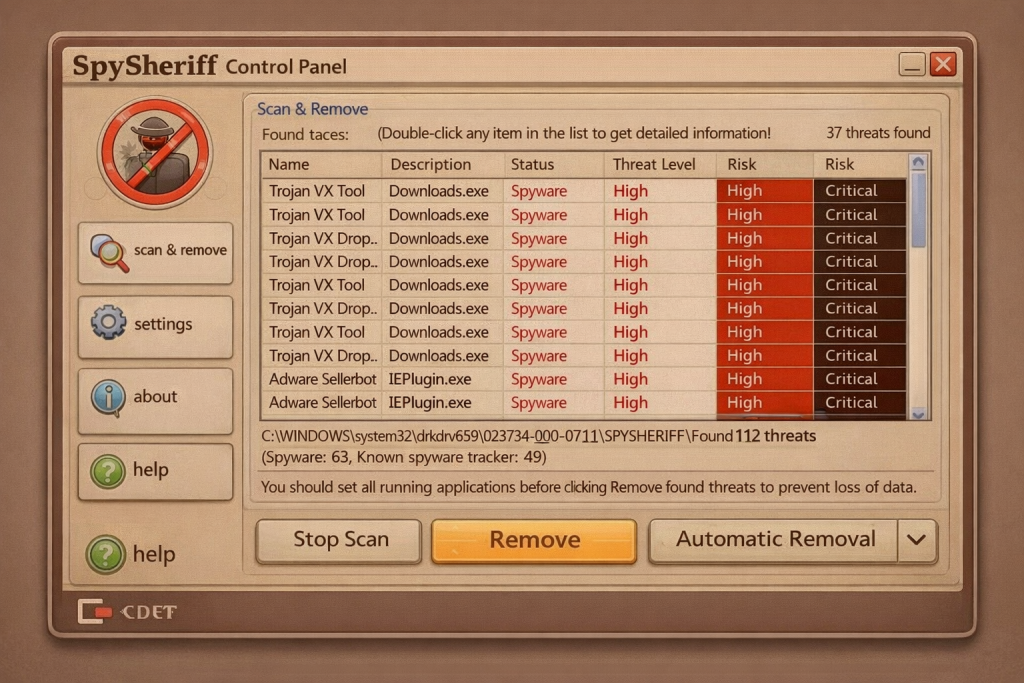
2005〜2008年ごろに広がったスパイウェアです。
ウイルス対策のフリをするが、実際は 不安を煽って金を払わせる系マルウェア。
このソフトの流れはこうです。
一.勝手に入り込む(同意なしで入ることがある)
二.「危険!ウイルス発見!」みたいな 嘘の警告を出す
三.「駆除するには購入して!」と 支払い(当時はクレカ等)を誘導
四.しぶとく残る(消そうとしても削除を邪魔したり、勝手に復元領域に潜んだり)
つまり、SystemDoctor 2006に似ていてウイルスを駆除するためにお金を払えという詐欺ソフトです。
Pikachu Virus
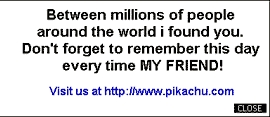
1990年代から2000年頃に出たウイルスソフトです
広がりは遅く、危険性はそこまでないと言われていますが、それでも、画面にピカチュウ表示、システムを不安定にする、一部ファイル破壊などをします
当時のウイルスの多くは、いたずら、自分の技術を見せる…という理由で作られることもありました。
今のマルウェアみたいに
お金目的ではないものも多かったです。
なのでピカチュウウイルスもその傾向です。
Zeus(ゼウス)マルウェア

2000年代後半に世界で大流行した 銀行情報を盗むマルウェアです。
目的はシンプルで
銀行のID・パスワードを盗んでお金を取ることです。
主な感染方法は、フィッシングメール、偽ソフトダウンロード、改ざんサイトなどから感染したりします。
流れとしては、
銀行ログイン【ユーザー】
↓
ID・パスワード入力【ユーザーが打ったキーボード入力を記録】
↓
Zeusが盗む
↓
犯人が口座から金を盗む
です。
ゼウスが潜り込む方法は、ブラウザの中に潜み、銀行サイトを改ざん。
その後、偽物の入力フォームを出す。
そして情報を盗むのです
世界中で数百万台感染し被害額 数億ドル以上でした。
余談:この後継者、GameOver Zeusは、zeusよりさらに感染力が高く、アメリカ・EUなどが協力して、Operation Tovarという作戦を実行するほど世界を震撼させた。
LockBit
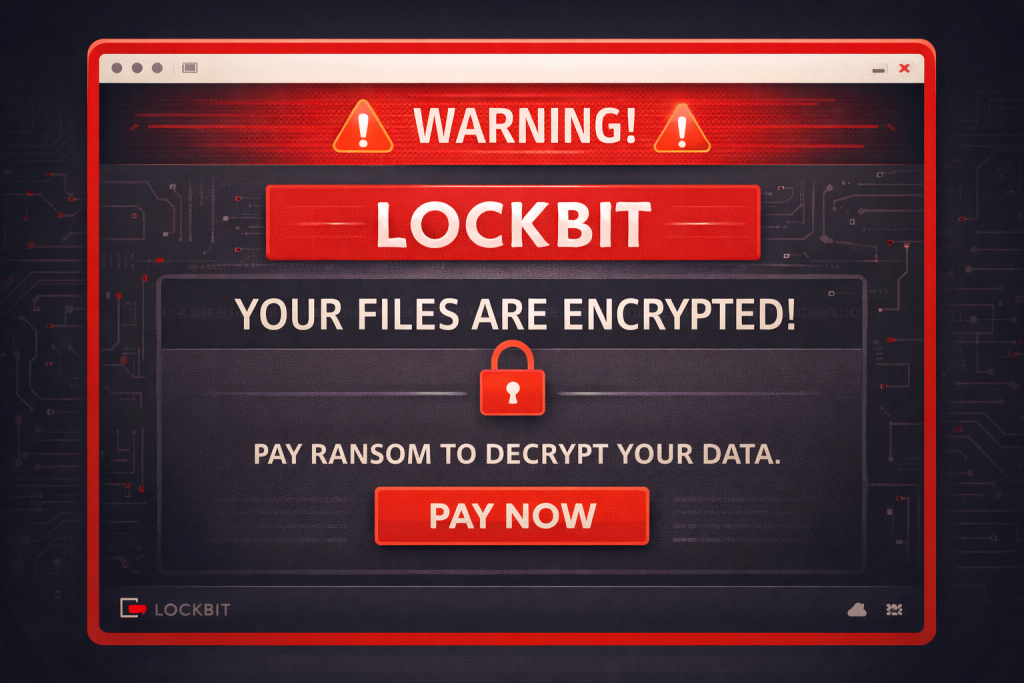
今現在、最も活動的なのがLockBitです。
パソコンや会社のデータを暗号化して、お金を要求する犯罪ソフトで有名です
流れとしては、まずソフト入れると感染する。そして
PCやサーバーに侵入
↓
ファイルを全部暗号化
↓
「復元したければ金を払え」
↓
払わないとデータ公開
という脅しをします。
ただ、身代金が支払われればデータは公開されないし消されるはずだが、LockBitを削除した際でもデータが削除されていなかったことが判明したそうです。
つまりお金を払ってもデータは加害者が持っているということです。
あるいは、公開するとかどっかに売りつけるという、悪質卑劣なソフトです
アメリカ、インド、ブラジルが狙いだそうです
2024年、LockBitの深層ウェブを押さえたが、LockBitは攻撃を続け徹底的に戦うつもりです。
Conficker
2000年後半当たりに大流行した パソコンウイルス(ワーム)です。
普通のウイルスは
メールを開く
↓
感染
ですが、Confickerの場合は違います。
ネットワークを探す
↓
弱いPCを見つける
↓
勝手に侵入
↓
感染
です。
なので何もしなくても、弱いPCであれば感染してしまいます。
そして、感染後は、
PCが乗っ取られる
↓
感染PCが遠隔操作される。
という感じです。
ILOVEYOU
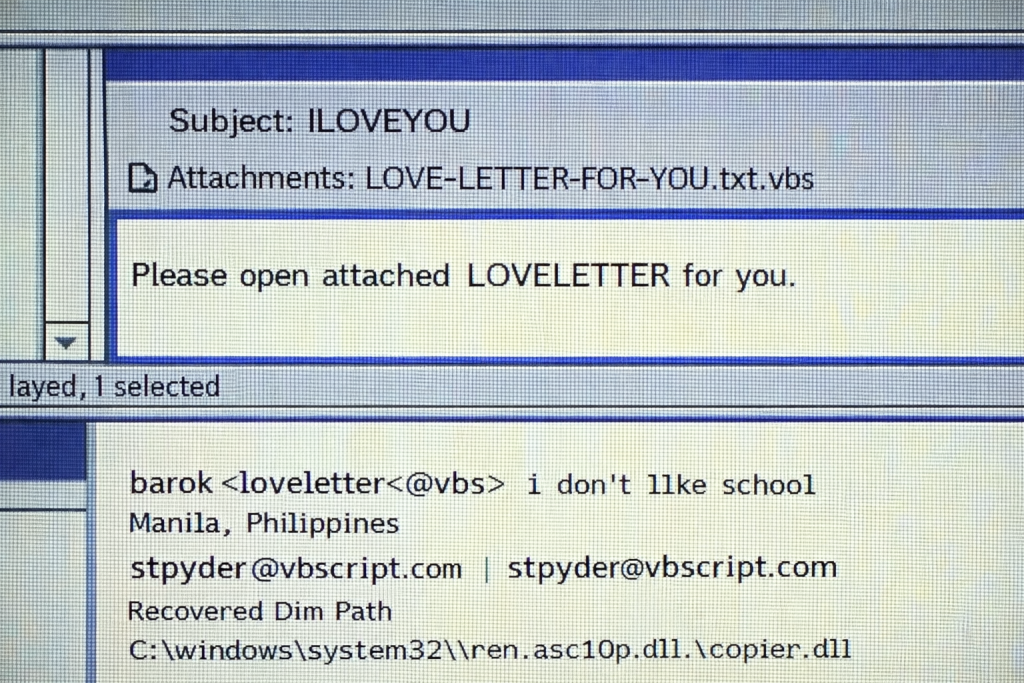
2000年に世界中で大流行した メール型ウイルスです。
主な感染方法は、
添付ファイルを開く
↓
ウイルス実行
↓
感染
となります。
感染すると、、
感染者のPCのアドレス帳を見る
↓
感染者の友達や同僚に同じメールを送る
↓
どんどん広がる
となり負のループが続きます。
そしてさらに、感染者の画像ファイルを壊す、音楽ファイルを上書きする、パスワードを盗むなどがあります。
Stuxnet
世界で初めて 現実の機械を壊したマルウェアです。
普通は、パソコンのデータを壊すなどがウイルス系ですが、これは、工場の機械を壊すという新たなマルウェアです
Stuxnetの目的は、核施設の遠心分離機を壊すことです。
USBなどでPC感染
↓
工場の制御システムに侵入
↓
機械の回転速度を操作
↓
遠心分離機が壊れる
という核施設を狙ったマルウェアです。
狙いは、イランの核施設、ナタンズ(Natanz)と言われています。
普通のウイルスというより、軍事レベルのサイバー兵器です。
多くの専門家は、アメリカとイスラエルの共同作戦と考えられてますが真相は不明
まだ、他にもありますが、別の記事でまた紹介します
それにしても、昔は遊びレベルだった【ピカチュウウイルスみたいな】のが 年が経つにつれて、お金を要求をし始めたり、過激になったのは人間の奥深い闇ではないかと思います。
この地上は、暗闇です。
どこまで行っても暗闇が多いです